
Network ACL
In this article:
Network ACL#
Общая информация#
Сетевые списки контроля доступа (Network ACL, NACL) действуют как межсетевые экраны на уровне подсетей. При создании VPC создаётся сетевой список контроля доступа по умолчанию. Он назначается каждой создаваемой подсети и разрешает весь входящий и исходящий трафик. Соответствующие правила приведены в таблицах ниже.
После создания подсети вы можете назначить ей свой сетевой список контроля доступа. На рисунке представлены возможные варианты назначения NACL подсетям и групп безопасности сетевым интерфейсам. Например, вы можете ассоциировать сетевой список контроля доступа с несколькими подсетями.
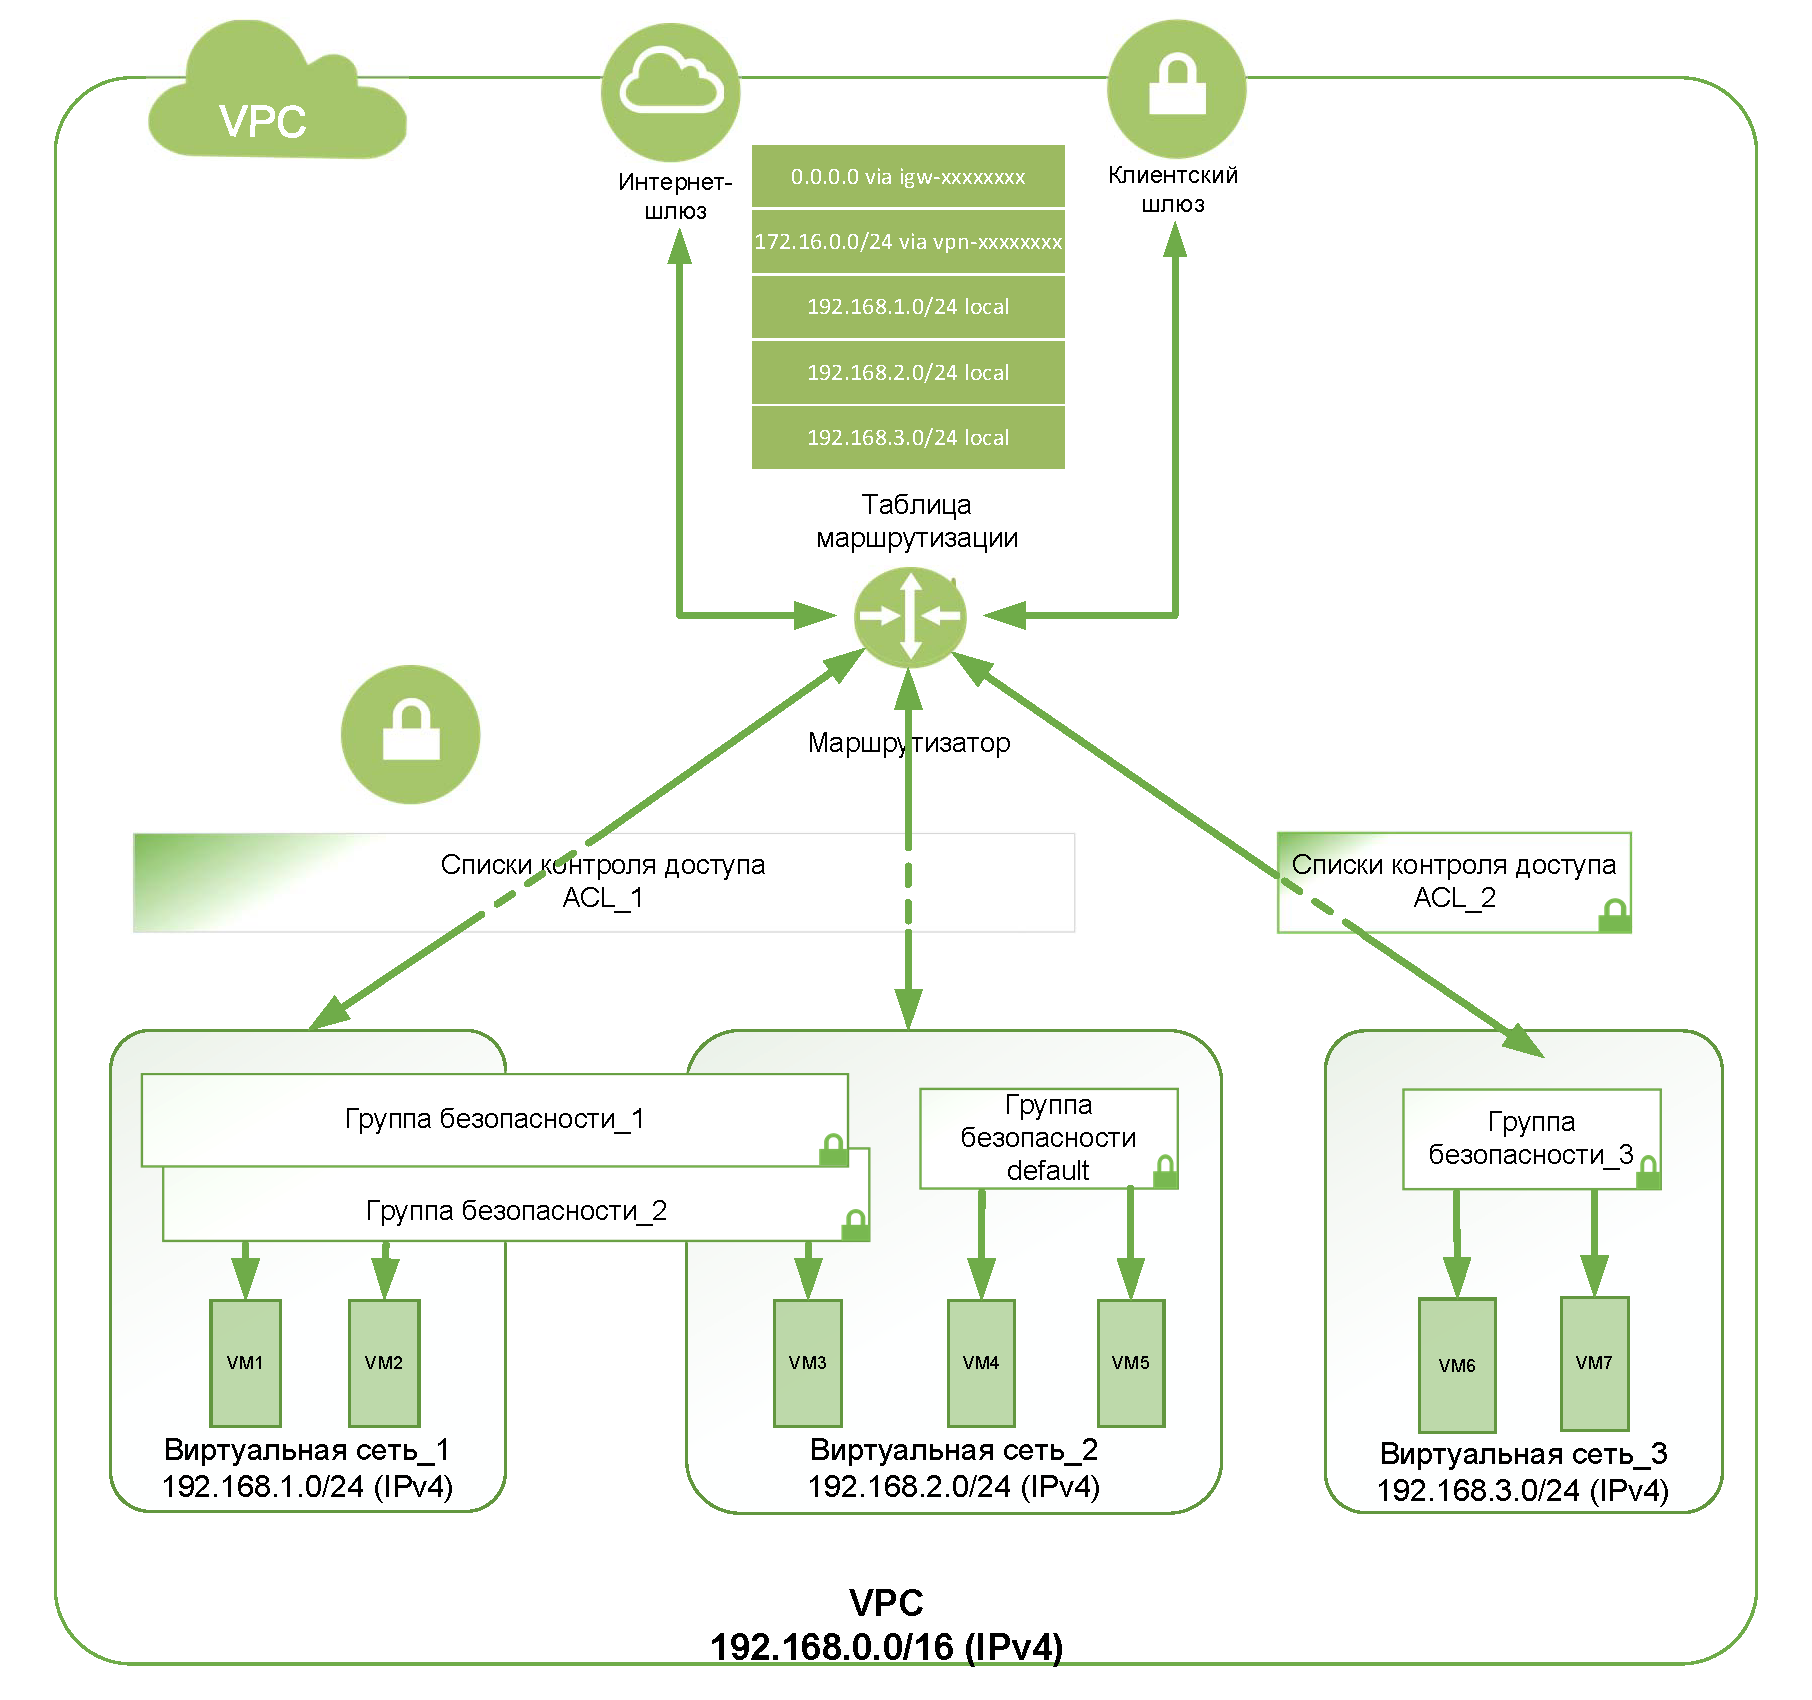
Номер правила |
Протокол |
CIDR |
Порты |
Действие |
|---|---|---|---|---|
100 |
all(-1) |
0.0.0.0/0 |
Разрешить |
|
32767 |
all(-1) |
0.0.0.0/0 |
Запретить |
Номер правила |
Протокол |
CIDR |
Порты |
Действие |
|---|---|---|---|---|
100 |
all(-1) |
0.0.0.0/0 |
Разрешить |
|
32767 |
all(-1) |
0.0.0.0/0 |
Запретить |
Внимание
Если сетевой список контроля доступа назначен подсети, которая подключена к транзитному шлюзу, то входящие правила NACL не будут применяться к трафику, поступающему из транзитного шлюза.
Тарификация#
Сетевые списки контроля доступа не тарифицируются.
Доступные квоты#
На сетевые списки контроля доступа по умолчанию предоставляются следующие квоты:
200 NACL в одном VPC;
20 правил в одном NACL в каждом направлении.
При необходимости вы можете расширить квоты — для этого обратитесь в службу поддержки через портал или по электронной почте support@k2.cloud.
Операции с сетевыми списками контроля доступа#
Создать NACL#
Перейдите в раздел Виртуальные машины Безопасность Network ACL.
Нажмите Создать.
В открывшемся окне укажите следующие параметры:
тег Name (опционально);
VPC, в котором необходимо создать сетевой список контроля доступа.
Если необходимо назначить теги, перейдите на следующий шаг, нажав Добавить теги. Укажите ключ тега и его значение.
После задания всех необходимых параметров нажмите Создать.
Созданный список будет содержать два правила, запрещающие весь входящий и исходящий трафик, но они будут иметь наименьший приоритет. Перейдя по ссылке с идентификатором сетевого списка контроля доступа, вы можете задать свои правила, назначить NACL подсетям, посмотреть список ассоциированных подсетей и общую информацию о данном NACL.
Назначить NACL подсети#
Перейдите в раздел Виртуальные машины Безопасность Network ACL.
Выберите NACL в таблице ресурсов.
Нажмите Назначить подсетям.
В открывшемся окне выберите подсети, которым следует назначить сетевой список контроля доступа.
Примечание
Для сужения поиска NACL вы можете использовать переключатель VPC и поиск по таблице. Одновременно можно выбрать несколько подсетей. Одной подсети можно назначить только один NACL, впоследствии вы можете всегда ассоциировать с подсетью другой NACL.
Примечание
Чтобы ассоциировать с подсетью другой NACL, достаточно ей его назначить.
Нажмите Назначить.
Кроме того, данную операцию можно выполнить на странице NACL. Для этого перейдите на вкладку Подсети и нажмите Назначить подсетям.
Если вы хотите узнать, каким подсетям назначен конкретный сетевой список контроля доступа, откройте вкладку Подсети на его странице.
Удалить NACL#
Важно
Прежде чем удалять сетевой список контроля доступа, убедитесь, что он не назначен ни одной подсети. Если удаляемый сетевой список контроля доступа ассоциирован с какой-либо подсетью, то сначала назначьте ей другой NACL.
Перейдите в раздел Виртуальные машины Безопасность Network ACL.
Выберите NACL в таблице ресурсов и нажмите Удалить.
Подтвердите удаление в открывшемся окне.
Кроме того, данную операцию можно выполнить на странице NACL. Для этого перейдите на вкладку Информация и нажмите Удалить.
Внимание
Сетевой список контроля доступа по умолчанию удалить нельзя.
Работа с правилами#
Каждый сетевой список контроля доступа содержит пронумерованные входящие и исходящие правила, которые разрешают или запрещают трафик на уровне подсети. Правила применяются в порядке приоритета, который в свою очередь зависит от номера: чем меньше номер, тем выше приоритет у правила. Рекомендуем вначале создавать правила с номерами, кратными 100. Это позволит в дальнейшем избежать трудностей с добавлением правил с промежуточным приоритетом между двумя существующими правилами. Наибольший номер, который может иметь правило, — 32766.
Внимание
В одном сетевом списке контроля доступа не может быть двух правил одного направления с одинаковым номером.
Создать правило#
Перейдите в раздел Виртуальные машины Безопасность Network ACL.
Найдите NACL в таблице ресурсов и нажмите на его идентификатор для перехода на страницу NACL.
Откройте нужную вкладку — Входящие правила или Исходящие правила — и нажмите Добавить.
В открывшемся окне задайте необходимые параметры:
Номер правила.
Тип правила.
Протокол — Вы можете задать правило для всех протоколов, либо выбрать конкретный протокол из списка. Если нужного протокола в списке нет, то выберите
Другой.Номер протокола — При отсутствии протокола в списке задайте его номер согласно IANA.
Доступ к портам — Для протоколов TCP и UDP укажите, к каким портам возможен доступ — ко всем или к некоторым.
Порты — При выборе доступа только к некоторым портам укажите список портов и/или диапазонов портов через запятую.
Примечание
Для каждого порта или диапазона портов из списка будет создано отдельное правило.
Разрешить доступ — Вы можете разрешить доступ со всех IP-адресов или конкретной сети.
Сеть — При выборе опции
Из сетинеобходимо указать сеть в нотации CIDR.
После задания всех параметров нажмите Добавить для создания правила.
После подтверждения добавления подсети, которым назначен этот список контроля доступа, будут фильтровать трафик в соответствии с новыми правилами безопасности.
Изменить правило#
Перейдите в раздел Виртуальные машины Безопасность Network ACL.
Найдите NACL в таблице ресурсов и нажмите на его идентификатор для перехода на страницу NACL.
Откройте нужную вкладку — Входящие правила или Исходящие правила, — выберите изменяемое правило в списке ресурсов и нажмите Изменить.
В открывшемся окне вы можете отредактировать следующие параметры:
Номер правила.
Тип правила.
Протокол — Вы можете задать правило для всех протоколов, либо выбрать конкретный протокол из списка. Если нужного протокола в списке нет, то выберите
Другой.Номер протокола — При отсутствии протокола в списке задайте его номер согласно IANA.
Доступ к портам — Для протоколов TCP и UDP укажите, к каким портам возможен доступ — ко всем или к некоторым.
Порты — При выборе доступа только к некоторым портам укажите список портов и/или диапазонов портов через запятую.
Примечание
Для каждого порта или диапазона портов из списка будет создано отдельное правило.
Разрешить доступ — Вы можете разрешить доступ со всех IP-адресов или конкретной сети.
Сеть — При выборе опции
Из сетинеобходимо указать сеть в нотации CIDR.
После редактирования параметров нажмите Изменить для сохранения правила.
После подтверждения изменений подсети, которым назначен этот список контроля доступа, будут фильтровать трафик в соответствии с новыми правилами безопасности.
Удалить правило#
Перейдите в раздел Виртуальные машины Безопасность Network ACL.
Найдите NACL в таблице ресурсов и нажмите на его идентификатор для перехода на страницу NACL.
Откройте нужную вкладку — Входящие правила или Исходящие правила, — выберите удаляемое правило или правила в списке ресурсов и нажмите Удалить.
Подтвердите удаление в открывшемся окне.
Информация о NACL#
Общую информацию об имеющихся сетевых списках контроля доступа можно посмотреть в подразделе Network ACL. Для просмотра всех NACL в проекте выберите Все VPC в фильтре VPC. Для отображения NACL из конкретного VPC выберите нужное VPC в фильтре.
Для просмотра детальной информации о конкретном списке контроля доступа перейдите в раздел Виртуальные машины Безопасность Network ACL и выберите нужный список.
Для упрощения поиска NACL в таблице вы можете в фильтре VPC выбрать VPC, в котором создан NACL, либо воспользоваться поиском по таблице.
Выбрав нужный сетевой список контроля доступа, нажмите на его идентификатор. В результате откроется страница NACL.
На вкладке Информация отображаются основные характеристики NACL:
имя списка (тег Name);
статус NACL как сетевого списка контроля доступа по умолчанию (Да/Нет);
VPC, в котором создан список;
количество подсетей, которым назначен список.
Здесь вы можете:
изменить имя списка (тег Name);
На вкладке Входящие правила отображается таблица с данными входящих правил:
номер правила;
протокол;
CIDR-блок IP-адресов, откуда разрешён доступ;
порты;
действие правил.
Здесь вы можете добавить, изменить или удалить входящее правило.
На вкладке Исходящие правила отображается таблица с данными исходящих правил:
номер правила;
протокол;
CIDR-блок IP-адресов, куда разрешён доступ;
порты;
действие правил.
Здесь вы можете добавить, изменить или удалить исходящее правило.
На вкладке Подсети отображается таблица с данными о подсетях, которым назначен данный NACL:
идентификатор подсети;
имя подсети;
CIDR-блок IP-адресов;
статус подсети как подсети умолчанию (Да/Нет).
Здесь вы можете также назначить NACL подсетям.
На вкладке Теги можно посмотреть теги, которые назначены NACL. Здесь вы можете также добавить, изменить и удалить теги.